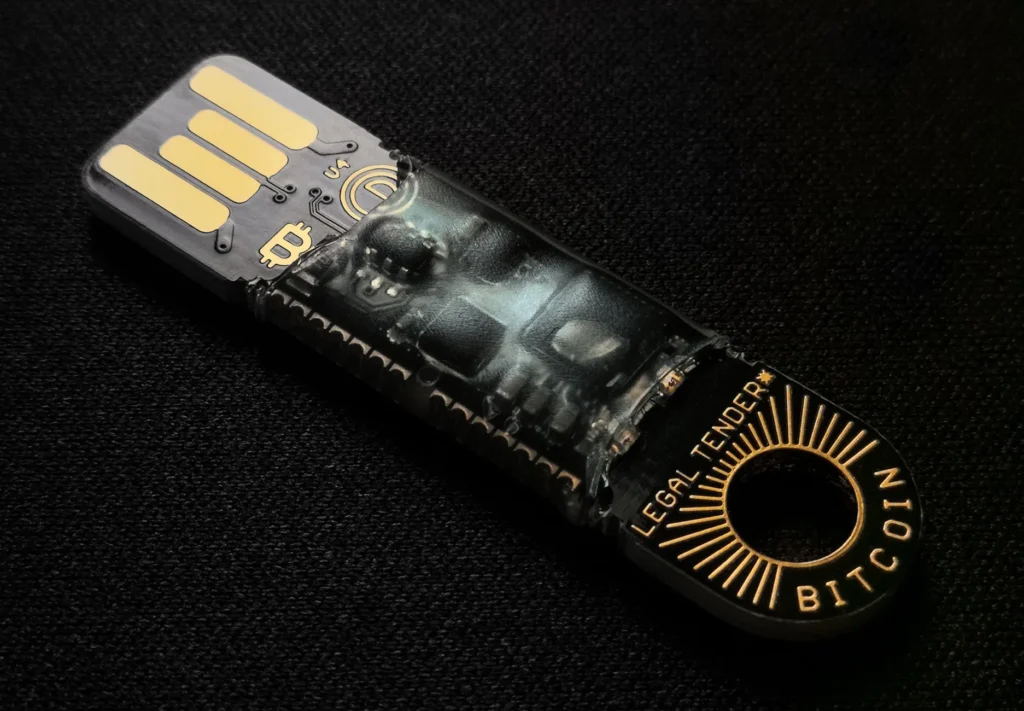
Golpistas enviaram mensagens fraudulentas a partir dos domínios oficiais da Foundation, fabricante da carteira física de Bitcoin Passport, após comprometer a infraestrutura de e-mail da empresa. O alvo direto são titulares de criptomoedas, e a ação prioritária é objetiva: nenhum e-mail, nem mesmo um disparado pelo domínio oficial do fabricante, justifica digitar a frase de recuperação da carteira em um site ou aplicativo. A própria Foundation confirmou o caso em 26 de outubro de 2026, revogou as credenciais abusadas no ataque e tirou do ar o domínio malicioso citado nas mensagens. O CEO, Zach Herbert, admitiu o comprometimento de parte da infraestrutura interna e prometeu um relatório formal com a sequência completa dos eventos.
O que aconteceu
Em comunicado publicado na conta oficial da empresa na rede X, a Foundation informou que mensagens de spam foram enviadas aparentando vir de seus domínios oficiais. A empresa rastreou a origem até uma ou mais chaves de API da Cloudflare comprometidas, revogou todas as chaves afetadas e removeu o domínio malicioso citado nas mensagens. No mesmo comunicado, a companhia afirmou que os fundos guardados no Passport estão seguros e que o hardware não foi comprometido.
O aviso não informa quantas mensagens foram enviadas, quantos clientes as receberam ou se alguém seguiu as instruções fraudulentas — lacunas que a empresa diz pretender preencher no relatório prometido. Segundo a cobertura especializada, a companhia se comprometeu a apresentar mais detalhes já em 27 de outubro, e o texto completo da mensagem fraudulenta ainda não foi divulgado.
Como o golpe funcionou
A cadeia técnica divulgada até aqui tem dois pontos que a empresa trata como conectados. O primeiro está no disparo das mensagens: com credenciais de API da Cloudflare em mãos, os atacantes puderam enviar e-mails pela infraestrutura autorizada da marca, e não por um domínio parecido registrado às pressas — por isso as mensagens passavam como autênticas para quem confere o remetente.
O segundo está na origem do acesso. Em publicação posterior na mesma rede, Herbert escreveu que parte da infraestrutura interna foi comprometida por uma falha em um aplicativo auto-hospedado e que os invasores provavelmente comprometeram a caixa de entrada de suporte ao cliente. Segundo o executivo, a equipe encerrou a capacidade de envio dos atacantes em até 10 minutos após os primeiros relatos de usuários e removeu o acesso aos sistemas afetados.
Sobre a presença de nomes completos, números de telefone e endereços em parte das mensagens, Herbert listou três hipóteses ainda em investigação: dados obtidos pela caixa de suporte comprometida, cruzamento com outros vazamentos recentes do setor de criptomoedas e pedidos recentes na nova loja da empresa na plataforma Shopify. Nenhuma das três foi confirmada até o fechamento desta análise, e a empresa afirma não ter evidência de violação completa do banco de dados de clientes.
Por que o e-mail oficial convence
O problema central desse tipo de fraude não é o texto da isca, mas o canal de entrega. As checagens técnicas que usuários e filtros usam para validar remetente — SPF, DKIM e DMARC — confirmam se a mensagem saiu de servidores autorizados pelo domínio. Quando a credencial de envio legítima é roubada, essas checagens aprovam a fraude: o remetente é o verdadeiro e o domínio é o verdadeiro. Sobra como sinal apenas o conteúdo do pedido.
Segundo relatos de clientes e imprensa especializada, as mensagens usavam pretexto de recall urgente do dispositivo, citavam nome, telefone e endereço do destinatário e apontavam para página que imitava o aplicativo oficial da marca. A campanha Integrity Tech, que rouba caixas de e-mail corporativas para dar credibilidade a golpes, explora exatamente a mesma confiança no remetente.
Padrão já atingiu a Trezor
O caso da Foundation não é um episódio isolado no mercado de carteiras físicas. Em setembro de 2026, a Trezor publicou comunicado técnico sobre um incidente no provedor de e-mail Brevo: um ator não autorizado teve acesso ao sistema da plataforma e usou a conta da empresa para enviar mensagens do próprio domínio legítimo. O e-mail fraudulento, com assunto de alerta crítico de segurança, levava a um aplicativo que pedia a frase de recuperação da carteira.
A Trezor derrubou o domínio do golpe no nível do DNS em 20 minutos, mas o incidente alcançou cerca de 347 mil endereços da lista de newsletter e afetou 120 contas do provedor. A leitura operacional dos dois casos é a mesma: quando a plataforma de envio é comprometida, a identidade do remetente vira arma do atacante, e a defesa precisa se apoiar no conteúdo do pedido, não na origem aparente.
O que defender agora
Para o titular de carteira, a regra é binária: a frase de recuperação só é digitada no próprio dispositivo, nunca em página web, planilha, aplicativo ou atendimento por telefone. Quem tiver digitado a frase em qualquer página ligada a esse golpe deve tratar a carteira como comprometida e transferir os fundos para uma carteira nova, gerada com nova frase — orientação equivalente à que a Trezor deu aos seus clientes no incidente do Brevo. Trocar o dispositivo Passport, por enquanto, não é indicado: segundo a própria Foundation, o hardware não foi afetado e os fundos permanecem seguros.
Para equipes que operam comunicação de marca, o incidente expõe lacunas específicas no ciclo de vida de credenciais de envio. A tabela abaixo resume o que priorizar:
| Prioridade | Ação | Sinal a verificar |
|---|---|---|
| P1 | Tratar credenciais de API de e-mail como segredo de alta criticidade: inventário completo, rotação programada e escopo mínimo por função | Chave sem responsável, sem data de rotação ou com escopo amplo no painel do provedor |
| P1 | Monitorar volume, horário e destino do envio automático, com alerta em picos anômalos | Envio fora do padrão histórico ou para listas não usadas pela operação |
| P2 | Registrar domínios similares à marca e vigiar certificados e DNS desses nomes | Domínio parecido emitindo certificado ou resolvendo para página que imita o produto oficial |
| P2 | Ensaiar resposta para e-mail oficial comprometido: canal alternativo de aviso, modelo de comunicado e procedimento de revogação em minutos | Ausência de plano testado, que transforma minutos de envio fraudulento em horas |
Revogação rápida foi o que limitou o dano nos dois episódios: a Foundation encerrou o envio fraudulento em até 10 minutos após os relatos, e a Trezor derrubou o domínio do golpe em 20 minutos. A mesma lógica de encurtar a janela entre o roubo de uma credencial e a sua invalidação está no centro da revogação acelerada de sessões roubadas analisada em outro artigo do portal. No caso de chaves de API, o equivalente é inventário contínuo, escopo mínimo por função e alerta de uso anômalo — não apenas troca de senha depois do incidente.
Fontes
- Comunicado da Foundation sobre mensagens enviadas de domínios oficiais (X, 26 de outubro de 2026)
- Publicação do CEO Zach Herbert com detalhes do comprometimento (X, 26 de outubro de 2026)
- Trezor: incidente de segurança no provedor de e-mail Brevo (10 de setembro de 2026)
- Crypto.news: aviso da Foundation após comprometimento de chaves de API da Cloudflare (26 de outubro de 2026)