Formatar um disco, esvaziar a lixeira ou resetar um celular de fábrica não elimina informação: o conteúdo frequentemente permanece recuperável com ferramentas acessíveis. O risco atinge qualquer organização que doa, vende, recicla ou devolve equipamentos, encerra sistemas ou repassa storages entre equipes, e cresce quando há dados pessoais sob a LGPD envolvidos. A ação prioritária é tratar a saída de mídia como etapa controlada do ciclo de vida da informação: classificar o dado, escolher o método de sanitização compatível com a sensibilidade dele e registrar a operação antes de a unidade deixar o controle da organização.
Apagar não é eliminar
Apagar um arquivo normalmente remove apenas a referência ao conteúdo; os setores permanecem no disco até serem reescritos. A formatação rápida segue a mesma lógica: recria as estruturas de gerenciamento sem percorrer toda a mídia. Por isso, descarte não é hábito de desktop — é decisão técnica com método escolhido e verificado.
No Brasil, essa decisão também é obrigação legal. A LGPD estabelece que os dados pessoais sejam eliminados após o término do tratamento, no âmbito e nos limites técnicos das atividades, e autoriza a conservação apenas para finalidades previstas na própria lei, como cumprimento de obrigação legal ou uso anonimizado pelo próprio controlador. Guardar um notebook antigo repleto de cadastros de clientes “por precaução” não é conservação permitida: é exposição com prazo indeterminado. A eliminação, na definição da lei, vale “independentemente do procedimento empregado” — o que sobra no disco precisa de fato ir embora.
Antes de escolher o método, é preciso saber o que existe na mídia. A mesma disciplina de classificação que orienta o compartilhamento de informação sensível — abordada no guia sobre como classificar informação antes de compartilhar — define o rigor exigido no descarte: quanto maior a confidencialidade, mais forte a sanitização.
Clear, purge e destroy
A referência técnica consolidada é o NIST SP 800-88, cuja revisão publicada em setembro de 2025 transforma a sanitização em programa gerenciável. O documento define sanitização como o processo que torna inviável o acesso ao dado armazenado na mídia para um dado nível de esforço — ou seja, o objetivo não é prometer impossibilidade absoluta, e sim tornar a recuperação inviável dentro do que um adversário real conseguiria investir em tempo e recursos. Os métodos se organizam em famílias progressivas:
| Método | O que faz | Exemplos típicos | Quando usar |
|---|---|---|---|
| Clear (limpeza) | Apaga logicamente todo o conteúdo de forma a impedir recuperação por meios simples | Sobrescrita completa do disco, reset de fábrica com apagamento de dados | Reuso interno da mídia em categorias de confidencialidade mais baixas |
| Purge (purga) | Remove o dado de forma que ele não seja recuperável nem com ferramentas forenses avançadas | Criptoapagamento, comandos nativos de apagamento seguro do dispositivo | Mídia que sai do controle da organização: doação, venda, devolução |
| Destroy (destruição) | Inutiliza fisicamente a mídia | Incineração, fusão, desintegração por serviço especializado | Dados de alta sensibilidade ou falha comprovada na sanitização |
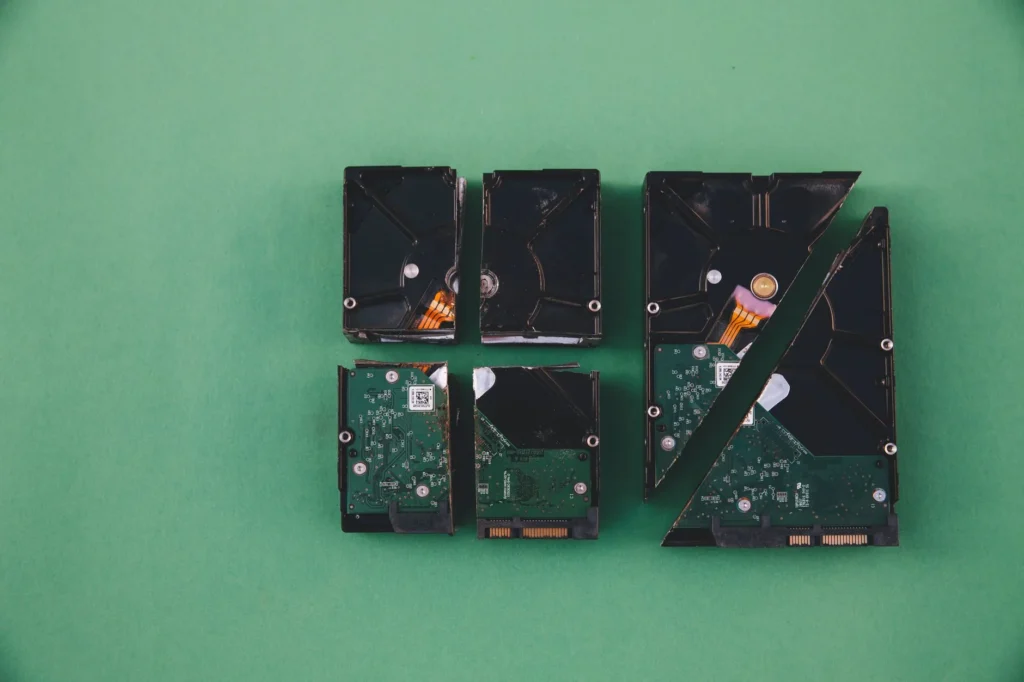
Nem toda destruição é confiável. O NIST adverte que procedimentos emergenciais — furar, dobrar ou cortar a unidade — danificam a mídia apenas parcialmente e deixam porções do conteúdo acessíveis a técnicas de laboratório, e recomenda evitar trituração e pulverização para qualquer categoria de segurança além da mais baixa, porque o aumento da densidade de dados e da dureza dos materiais pode tornar esses métodos ineficazes. Destruição aceitável significa incineração, fusão ou desintegração executada por serviço especializado, com registro do resultado.
Criptoapagamento tem pré-condições
O cryptographic erase atrai pela velocidade: em vez de sobrescrever terabytes, destrói-se a chave que protege o conteúdo, e a cifragem existente passa a funcionar como sanitização em si. Em discos com criptografia embutida, a operação é um comando nativo do dispositivo e leva segundos.
O método, porém, tem condições de aplicação. O NIST exige que nenhum dado sensível tenha sido armazenado antes em texto claro na mídia, porque o criptoapagamento só saneia chaves associadas a dados cifrados: se a unidade já recebeu conteúdo sem cifragem em algum momento, esses setores ficam fora do alcance e é preciso combinar técnicas. Também não se deve confiar no método quando a chave tem cópia externa, em backup ou escrow, sem certeza sobre como ela foi guardada fora do dispositivo. E, para dados cuja confidencialidade precisa durar décadas, o próprio NIST pondera que fraquezas futuras na criptografia podem tornar o conteúdo recuperável — cenário em que a destruição física é a escolha mais defensável.
Programa de descarte em prática
Sanitização pontual vira risco quando depende da memória de quem entrega o equipamento. O NIST recomenda tratar o tema como programa, com papéis definidos, inventário de mídias e decisão documentada. Um modelo enxuto para uma equipe pequena:
- Inventário: quais mídias existem, onde estão e que categoria de confidencialidade carregam.
- Classificação: nível de impacto atribuído antes de qualquer saída, inclusive transferência interna entre setores.
- Decisão registrada: método, ferramenta, executor, data e resultado — o NIST prevê até formulário de certificado de sanitização.
- Verificação: reabrir amostra das unidades saneadas e confirmar que nada retorna antes de liberar a mídia.
Dois refinamentos merecem prioridade. Primeiro, varrer a mídia por segredos esquecidos antes do descomissionamento — a prática de varrer segredos no repositório Git também vale para discos de desenvolvimento, que costumam acumular chaves de teste e credenciais. Segundo, incluir a eliminação no encerramento de sistemas: revogação de credenciais, extração do que precisa ser retido por obrigação legal e sanitização do restante, na mesma rotina controlada.
Em ordem de prioridade: P1, publicar a política e montar o inventário para mídias que deixam a organização — doação, venda, reciclagem, fim de contrato de locação; P2, automatizar o registro e a verificação e treinar quem executa o descarte no dia a dia.
Sinais de processo falho
Alguns indícios revelam descarte improvisado: equipamentos parados em corredores esperando decisão, caixa de notebooks antigos sem responsável nomeado, doações feitas direto do usuário para o recebedor, ausência total de registros de sanitização e storages reaproveitados entre times sem tratamento prévio. Cada item dessa lista é uma mídia fora de controle com dado dentro.